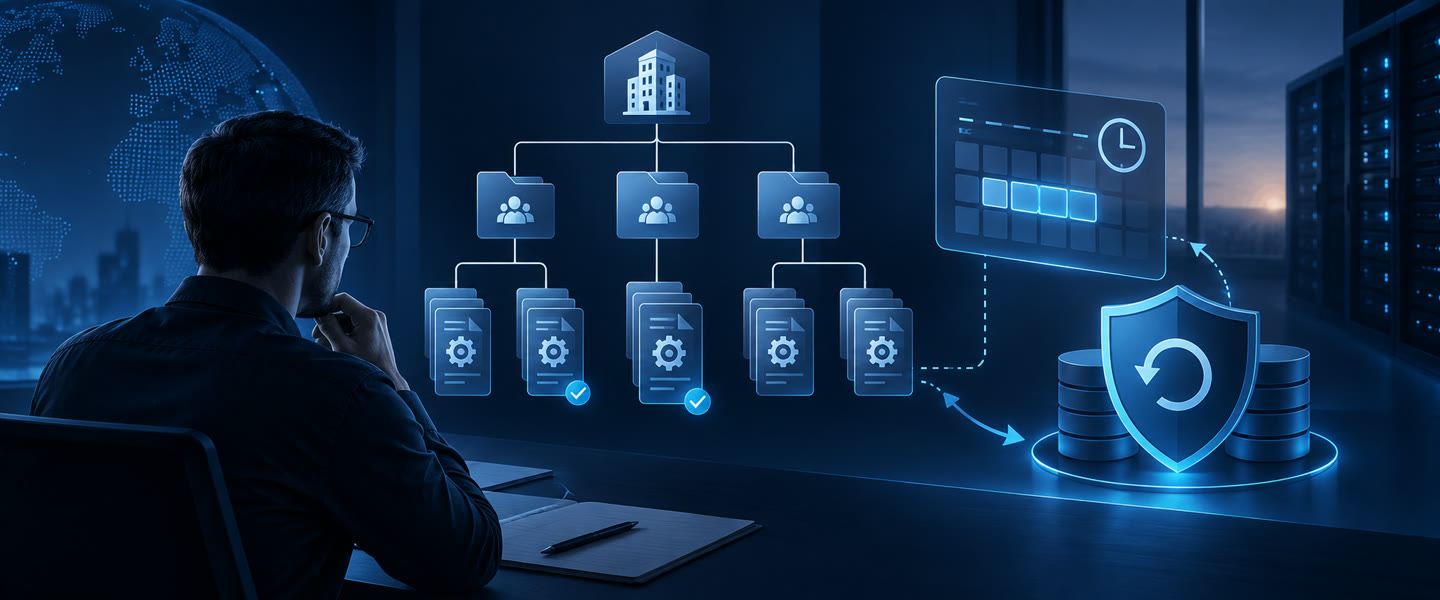
Com o tempo, políticas de grupo acumulam exceções, vínculos pouco claros e configurações que ninguém lembra por que existem. Uma revisão não precisa começar apagando objetos. O primeiro passo é entender o que está vinculado, quem é afetado e qual resultado a política pretende produzir.
Faça um inventário útil
Registre nome, escopo, vínculos, filtros, responsável e finalidade conhecida. Identifique políticas sem proprietário ou com descrições vagas. Compare configurações sobrepostas e observe quais unidades organizacionais e grupos recebem cada política. Guarde uma exportação ou backup antes de alterações planejadas.
Teste com mudanças pequenas
Escolha um grupo piloto representativo e avalie precedência, herança e filtragem. Faça a alteração em etapas, compare o resultado esperado com o aplicado e mantenha um plano de reversão. Uma GPO que parece restrita pode atingir mais computadores por causa de um vínculo herdado ou filtro amplo.
Comunique a janela e os sintomas esperados. Colete feedback do suporte e dos usuários durante o piloto. Se houver falha, reverta de acordo com o procedimento e investigue antes de ampliar o escopo. Não use a produção inteira como ambiente de teste.
Evite deixar a revisão envelhecer
Inclua responsáveis e justificativas no processo de mudança, e agende revisões periódicas para políticas críticas. A documentação de backup e restauração ajuda a tornar o retorno previsível; ela não substitui testes de restauração adequados ao ambiente.
Uma revisão sustentável deixa três coisas claras: para que a política existe, quem responde por ela e como voltar atrás se o teste falhar. Com isso, a próxima mudança fica menos dependente da memória de uma única pessoa.
Comece por um inventário somente de leitura
O script interno que inspirou esta pauta procurava GPOs sem configuração usando um módulo adicional e caminhos fixos. Para um exemplo público mais portátil e fácil de revisar, abaixo usamos o módulo Microsoft GroupPolicy para exportar metadados básicos de todas as políticas. O relatório não determina sozinho se uma GPO está sem vínculo ou pode ser removida; essa avaliação também exige conferir vínculos, filtros, herança, finalidade e responsáveis.
Import-Module GroupPolicy

$outputPath = Join-Path $env:TEMP 'inventario-gpos.csv'
$report = Get-GPO -All |
    Select-Object DisplayName, Id, GpoStatus, CreationTime, ModificationTime |
    Sort-Object DisplayName

$report | Export-Csv -Path $outputPath -NoTypeInformation -Encoding UTF8 -NoClobber
$report | Format-Table -AutoSize
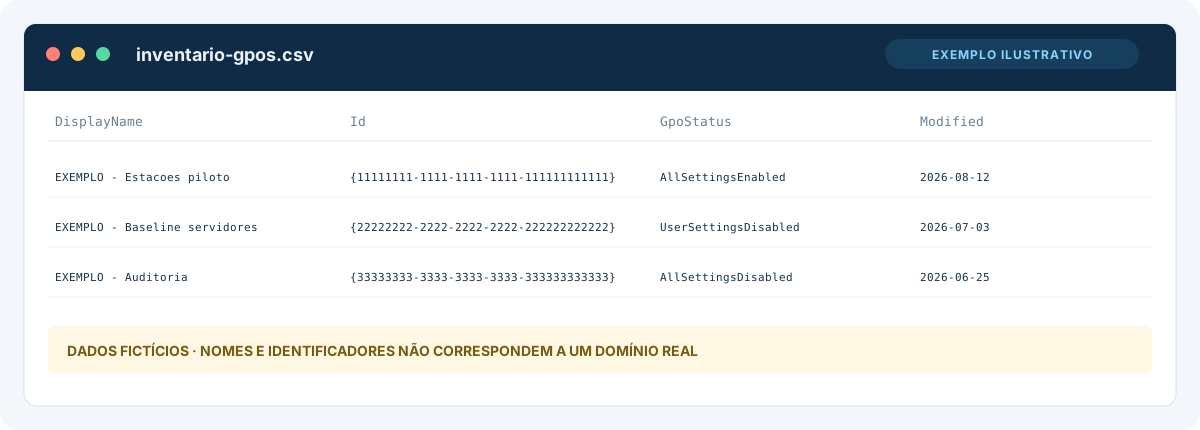
Execute com uma conta autorizada apenas para consulta. O CSV pode incluir nomes e datas da organização; não publique uma exportação real sem revisão e anonimização. A imagem abaixo mostra dados inventados para demonstrar o formato.
O que o inventário não revela sozinho
A lista de objetos não mostra com clareza quem recebe cada configuração. Para entender o alcance, avalie vínculos e herança entre unidades organizacionais, filtragem de segurança, filtros WMI e modo de processamento. Uma política pode estar vinculada em escopo superior ou chegar a computadores por associação indireta; um nome como “Piloto” não comprova que o alcance é pequeno.
Compare as configurações entre políticas que atingem o mesmo computador e documente precedência. Identifique políticas vinculadas sem necessidade, mas não as remova até confirmar uso com responsáveis e dados operacionais. Um objeto sem vínculo pode estar reservado para uma mudança aprovada, enquanto uma GPO aparentemente ativa pode ter configuração desabilitada ou escopo vazio.
Prepare alteração e reversão
Antes de editar, exporte ou faça backup no escopo aprovado, registre a versão e combine quem valida a mudança. Escolha computadores piloto representativos, execute atualização de política conforme o procedimento interno e confira o resultado aplicado com ferramenta apropriada. Compare configuração observada com a intenção; não confunda sucesso de processamento com impacto funcional aceitável.
Se houver falha, reverta a alteração conhecida e confirme recuperação antes de ampliar o teste. Preserve o relatório anterior e posterior, horário e identificador da mudança. Essa trilha permite entender o que foi alterado sem depender da memória de quem estava de plantão.
O CSV e a figura mostram formato com nomes inventados. `Get-GPO -All` faz inventário, mas não é recomendação para exclusão automática nem substitui revisão de vínculos, filtros e responsabilidade.