Quando alguém reporta um e-mail suspeito, a pressa para remover a mensagem é compreensível. Ainda assim, uma investigação útil precisa responder algumas perguntas: quem recebeu conteúdo parecido, quais indicadores se repetem e alguém interagiu com a mensagem ou com seus anexos?
Comece pelos indicadores disponíveis
Reúna remetente, assunto, horário aproximado, destinatários conhecidos e, se possível, cabeçalhos ou a mensagem reportada pelo canal aprovado. No Explorer ou nas detecções em tempo real, conforme o recurso disponível no ambiente, filtre os dados para localizar mensagens relacionadas. Examine URLs, anexos, veredictos e ações já tomadas.
Não conclua que uma mensagem é segura apenas porque um único sinal parece normal. Domínios legítimos podem ser abusados, mensagens podem ser encaminhadas e o contexto do usuário importa. Compare indicadores e mantenha a hipótese explícita enquanto coleta evidências.
Resposta coordenada
Se houver uma campanha, identifique o conjunto afetado antes de iniciar ações amplas. Siga o processo interno para remover ou colocar mensagens em quarentena e informe a equipe de resposta se houver credenciais fornecidas, arquivos executados ou atividade suspeita em endpoints. Preserve detalhes necessários ao registro do incidente.
Depois, avalie o que permitiu a entrega e se usuários precisam de orientação. Uma mensagem isolada pode ser parte de uma campanha maior; procure padrões em vez de tratar cada chamado como um caso sem relação.
Os dados, filtros e ações disponíveis dependem da configuração e dos recursos habilitados. Confirme a documentação atual e use um escopo controlado ao validar procedimentos.
Para o próximo chamado, deixe claro quem recebe a mensagem reportada, onde a investigação é registrada e quando o caso deve ser escalado. Esse fluxo simples reduz a chance de cada analista começar do zero.
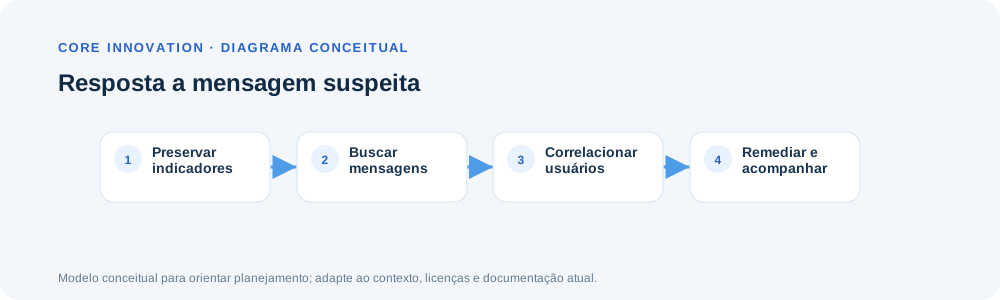
Preserve indicadores antes de limpar
Registre remetente e domínio, destinatários, horário com fuso, assunto, identificadores disponíveis, URL e anexos, além de como a mensagem foi reportada. Evite abrir links ou anexos suspeitos em uma estação comum. Mantenha a evidência mínima necessária, protegida e acessível somente a quem conduz a análise.
Uma mensagem pode fazer parte de uma campanha maior. Compare indicadores e procure mensagens semelhantes por domínio, URL, hash e período. A busca precisa ser ampla o suficiente para revelar alcance, mas refinada para evitar ações sobre mensagens legítimas. Verifique se contas destinatárias apresentaram comportamento suspeito após receber ou abrir a mensagem.
Remediação precisa de validação
Antes de remover ou colocar mensagens em quarentena, revise amostras e confirme o escopo com a pessoa responsável. Considere falsos positivos, caixas compartilhadas e retenção da evidência. Se houver indício de comprometimento de credenciais, coordene resposta com a equipe de identidade, valide sessões e siga o plano aprovado; não peça senha ou código de autenticação pelo e-mail.
Após a ação, confirme o estado no portal e acompanhe novos eventos relacionados. Comunique usuários afetados com instruções claras, sem distribuir conteúdo malicioso. Feche o incidente com classificação, evidências, decisões, limitações e ações preventivas, como ajuste de controles ou treinamento direcionado.
O diagrama descreve etapas conceituais. A imagem não representa uma campanha detectada nem resultados de investigação. Use os recursos e registros disponíveis conforme a licença e os procedimentos da organização.